miércoles, 18 de noviembre de 2015

MÉTODOS DE AUTENTICACIÓN


Hola el día de hoy les estaré hablando de un tema muy importante referente a la seguridad en la autenticación. Cabe mencionar que para digerir conocimiento sobre este tema es importante, saber su definición como tal, características y su funcionamiento de cada subtema. A continuación explico algunos métodos de autenticación que hay.


SERVICIO AAA

Podría decir que es un conjunto de protocolos de seguridad en una arquitectura de un sistema, básicamente nos sirve para configurar tres funciones principales: Autenticación, Autorización y Contabilización, es decir la Autenticación provee el servicio de identificación de usuarios incluyendo nombre de usuarios y contraseña un claro ejemplo es cuando accedemos a nuestras redes sociales o bien a alguna plataforma en la que estemos registrados. Yo defino "Autenticación" como la forma en que un usuario se identifica antes de acceder a la red.


En cuanto a la Autorización es el que provee el método de control de acceso remoto, incluye autorización total, lista de cuentas ,soporte para grupos de usuarios y perfil de cada usuario es decir, se encarga de aceptar o rechazar el usuario y/o contraseña del usuario en base a la consulta que realiza internamente a la Base de Datos correspondiente.


Mientras que la Contabilización es la encargada del método de recolección y envío de información al servidor de seguridad, el cual tiene tareas como las de facturar, auditar y reportar nombres de usuarios, tiempo de inicio/fin ,cantidad de paquetes enviados y comando ejecutados durante la sesión iniciada.


Ahora bien es momento de hablar de los métodos de Autorización Estandarizados.


Kerberos: proporciona un modo de comprobar las identidades de los sujetos, sin confiar en la autenticación por parte del sistema operativo del sistema principal, sin tener que basar la confianza en direcciones del sistema principal, sin que sea necesaria una seguridad física de todos los sistemas principales de la red y asumiendo que los paquetes que viajan por la red pueden leerse, modificarse e insertarse a voluntad.

Radius: desarrollado por Livingston Enterprises, es un protocolo AAA abierto de
estándar IETF con aplicaciones en acceso a las redes y movilidad IP. RADIUS trabaja tanto en situaciones locales y de roaming, y generalmente se usa para los registros de auditoría.


Tacacs+: Terminal Access Controller System, es un protocolo de autenticación remota que se usa para comunicarse con un servidor de autenticación comúnmente usado en redes Unix. permite a un servidor de acceso remoto comunicarse con un servidor de autenticación para determinar si el usuario tiene acceso a la red


CERTIFICADOS DIGITALES

Es el único medio que permite garantizar técnica y legalmente la identidad de una persona en Internet. Se trata de un requisito indispensable para que las instituciones puedan ofrecer servicios seguros a través de Internet.
La principal ventaja es que disponer de un certificado le ahorrará tiempo y dinero al realizar trámites administrativos en Internet, a cualquier hora y desde cualquier lugar.
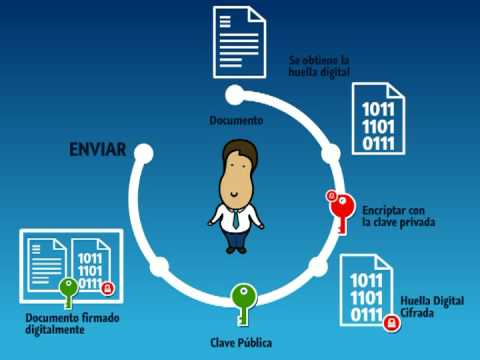

La imagen anterior muestra el proceso que se hace cuando se realiza un proceso en donde requiere de un certificado digital. Considero que los certificados digitales son muy seguros ya que se compone de una única clave privada y primaria la cual solo tiene acceso el usuario, aunque sí la desventaja aquí es si por error la obtiene otra persona podría falsificar miles de documentos y realizar varias transacciones bancarias entre más.


Prestadores de Servicios de Certificados habilitados

ADVANTAGE SECURITY, S. DE R.L. DE C.V.


  • Emisión de Certificados
  • Conservación de mensajes
  • Sellos digitales de tiempo
PSC WORLD, S.A. DE C.V.
  • Emisión de certificados

CECOBAN
  • Emisión de Certificados
  • Conservación de mensajes
  • Sellos digitales de tiempo
EDICOMUNICACIONES MEXICO S.A DE C.V.
  • Emisión de Certificados
  • Conservación de mensajes
  • Sellos digitales de tiempo
SEGURIDATA S.A DE C.V.
  • Emisión de Certificados
  • Conservación de mensajes
  • Sellos digitales de tiempo


Con esto finalizó mi aportación al tema no sin antes recomendar el siguiente Vídeo: https://www.youtube.com/watch?v=p19J0TOpIks  el cuál nos guía de como podemos solicitar nuestro propio certificado digital.


Hasta la próxima, no olviden comentar/ sugerir mi aportación.

martes, 10 de noviembre de 2015

SSL (Secure Sockets Layer )


En esta ocasión estaré abordando el tema de protocolos de seguridad SSL y TLC.
Cuando navegamos en Internet accesamos a diferentes páginas, según sea nuestra necesidad pero, ¿Que pasa cuando estamos llenando un formulario con nuestros datos personales en alguna compra online? ¿Qué tan segura esta nuestra información capturada? ¿Cómo percatarnos de un sitio inseguro? , así como están interrogantes pueden surgir muchas más. A continuación les proporciono parte de información sobre este tema.

¿Qué es?

Es un protocolo de seguridad común junto con el TLC (Transport Layer Security) , que establecen un canal seguro entre dos ordenadores conectados a través de Internet o una red interna. Técnicamente el protocolo SSL establece una sesión segura de navegación, para saber si el sitio en donde estamos tiene este tipo de seguridad basta, con tan solo ver en la parte superior aparece un candado o nuestra barra de dirección tiene el color verde cuando se trate de un certificado EV SSL.
A continuación os muestro un ejemplo:
*Con certificado EV SSL
Ejemplo de un certificado EV SSL con validación ampliada
*Con certificado SSL Estándar
Ejemplo de certificado SSL estándar
Estos métodos de cifrado te permiten confiar información personal a sitios web, ya que tus datos se ocultan a través de forma criptográfica mientras navegas en sitios seguros.

¿Dónde es Utilizado?


Es utilizado ampliamente en bancos, tiendas en línea y cualquier tipo de servicio que requiera el envío de datos personales o contraseñas. No todos los sitios web usan SSL, por eso debes ser cuidadoso.


¿Cómo Funciona?


Por ejemplo cuando intentas acceder al sitio de Facebook de forma segura, es decir, usando “https” en la dirección web. Inmediatamente, aparecerá la página en pantalla y en alguna parte del navegador aparece un “candado”, dependiendo del navegador(Imagen 1). Si no apareció ningún mensaje de advertencia (generalmente en tonos rojos), el protocolo SSL/TLS ha hecho su trabajo.

Imagen 1:
art_cifrado1

SSL/TLS funciona de forma transparente para nosotros, lo que en realidad ocurre cuando intentamos acceder a un sitio seguro se asemeja al siguiente diagrama.
art_cifrado2


Recomendaciones

  • Evita hacer uso de computadoras y redes públicas, sobre todo si vas a utilizar el servicio de banca en línea, realizar cualquier tipo de compra o transferir información valiosa para ti.
  • Instala un antivirus y procura mantenerlo actualizado. Al final de este artículo se listan algunas soluciones gratuitas que pueden ayudarte.
  • Es importante mantener actualizado tu navegador, ya que si no lo haces, eres más susceptible a ataques. Consulta el sitio web oficial del navegador que elijas y obtén la versión más reciente.
  • Cuando utilices HTTPS, verifica la vigencia del certificado, esto lo puedes hacer observando en el periodo de validez del mismo.

art_cifrado5

Referencias

http://www.symantec.com/connect/blogs/banking-proxy-trojantatanarg

http://h71028.www7.hp.com/PublicSector/cache/107893-0-0-140-470.html
http://www.nxtgenug.net/Article.aspx?ArticleID=42

miércoles, 21 de octubre de 2015

La Criptografía y sus Antecedentes


La importancia de la Criptografía


Hoy abordare el tema de la seguridad en la información por medio de la criptografía.
Bien sabemos que desde tiempos atrás la información más que ser solo eso tiene un gran valor como por ejemplo los bancos manejan datos muy valiosos (clientes), por ende sabemos que cada cliente maneja una cuenta bancaria en donde se maneja "dinero",el cual es el atractivo de todo hacker o espía informático , pero no solo llegan a este objetivo sino que lo principal que deben obtener es la información de su victima.  Así que para evitar un menor numero de victima con cuentas robadas se usa la "Criptografía", donde cripto= "ocultar" graphos="escritura", entonces por ende la definición tradicional sería : "El arte de ocultar mensajes".
Como se observa en la siguiente imagen , se trata de involucrar a un emisor, receptor,un mensaje y un canal de transmisión, para mantener una comunicación efectiva.


Se tienen registros del uso de la criptografía desde tiempos de la segunda guerra mundial y mucho antes. Se sabe que en la segunda guerra mundial , incluso aquí en México en esa época fue una "moda" con la finalidad de ocultar mensajes secretos entre estado y estado,en caso de que el mensaje fuera robado/ copiado durante su proceso de envío este no podría ser descifrado a menos que se supieran el método de encriptación que era muy poco probable. 
Pueden ver más sobre criptografía y datos curiosos en: http://www.math.com.mx/criptografia.html#Definiciones_basicas


Tipos de Cifrados Clásicos 


El cifrado del César
  • En el siglo I a.d.C., Julio César usaba este cifrado, cuyo algoritmo consiste en el desplazamiento de tres espacios hacia la derecha de los caracteres del texto en claro. Es un cifrado por sustitución monoalfabético en el que las operaciones se realizan módulo n, siendo n el número de elementos del alfabeto (en aquel entonces latín).


    Cada letra se cifrará siempre igual. Es una gran debilidad y hace que este sistema sea muy vulnerable y fácil de atacar.

  • El cifrado Pigpen
Por ejemplo la cifra de los templarios:
El Temple era una orden de monjes fundada en el siglo XII., cuya misión principal era asegurar la seguridad de los peregrinos en Tierra Santa. 


Primer cifrado por sustitución: Polybios
Es el cifrado por sustitución de caracteres más antiguo que se conoce (siglo II a.d.C.) pero como duplica el tamaño del texto en claro, con letras o números, resulta poco interesante.


Existen más tipos de cifrados clásicos en esta ocasión quise mencionar solamente los tres ,que considero relevantes en base a como funcionan.

Algoritmo de Clave Pública

Bien, pues ahora entremos en el tema de los algoritmos. Hay tanto algoritmos de clave privada como pública por ejemplo:

RSA fue desarrollado en 1977 por Ron Rivest, Adi Shamir y Len Adleman. Algo curioso sobre este algoritmo es su nombre donde RSA proviene de las iniciales de los apellidos de sus inventores. La seguridad de este algoritmo consiste en la dificultad que supone la factorización de un número compuesto por factores primos muy grandes. Si un criptoanalista fuera capaz de encontrar los factores primos sería capaz también de determinar la clave privada y, por lo tanto, descifrar el mensaje. Sin embargo el problema de factorización se considera imposible de resolver en la práctica, y cuanto más grande sean los números utilizados, es decir las longitudes de las claves, mayor dificultad se alcanza.

MD5 (Message-Digest Algorithm 5) es un algoritmo que produce un código de 128 bits. Fue creado por Ron Rivest en 1991. Recientemente se han encontrado pequeñas vulnerabilidades en este algoritmo.

La descripción del algoritmo y de las vulnerabilidades recientes puede encontrarse en: http://www.redeszone.net/2014/11/07/se-generalizan-los-ataques-de-colision-md5-demostrando-la-ineficacia-del-algoritmo/

 SHA-1(Secure Hash Algorithm) . Produce un código hash de 160 bits para mensajes de longitud máxima 264 bits, aunque existen otras variantes poco utilizadas todavía que producen códigos de mayor longitud. En general, SHA1 se considera el mejor algoritmo y es el que se aplica en la mayoría de las aplicaciones de firma electrónica.


¿SABIAS QUE..? 

México fue el primer país en el continente americano donde se uso la criptografía. 
Uno de los hechos más importantes de la historia en el mundo tuvo que ver con la criptografía y parte de estos hechos pasaron en México, el pasaje se conoce como el Telegrama Zimmermann. En este telegrama, Alemania propone a México unirse en contra de Estados Unidos para formar una alianza con Japón a cambio, en caso de derrotar a los Norteaméricanos, regresar a México los territorios perdidos de Texas, Arizona y Nuevo México.


DATO CURIOSO

Era muy popular en la segunda guerra el uso de la criptografía en todo el mundo, en México estuvo de moda también. Tanto así que existió un club de criptógrafos por esas épocas. 


Para Finalizar mi aportación sugiero el siguiente vídeo:
www.youtube.com/watch?v=13FDlSVAdAQ